

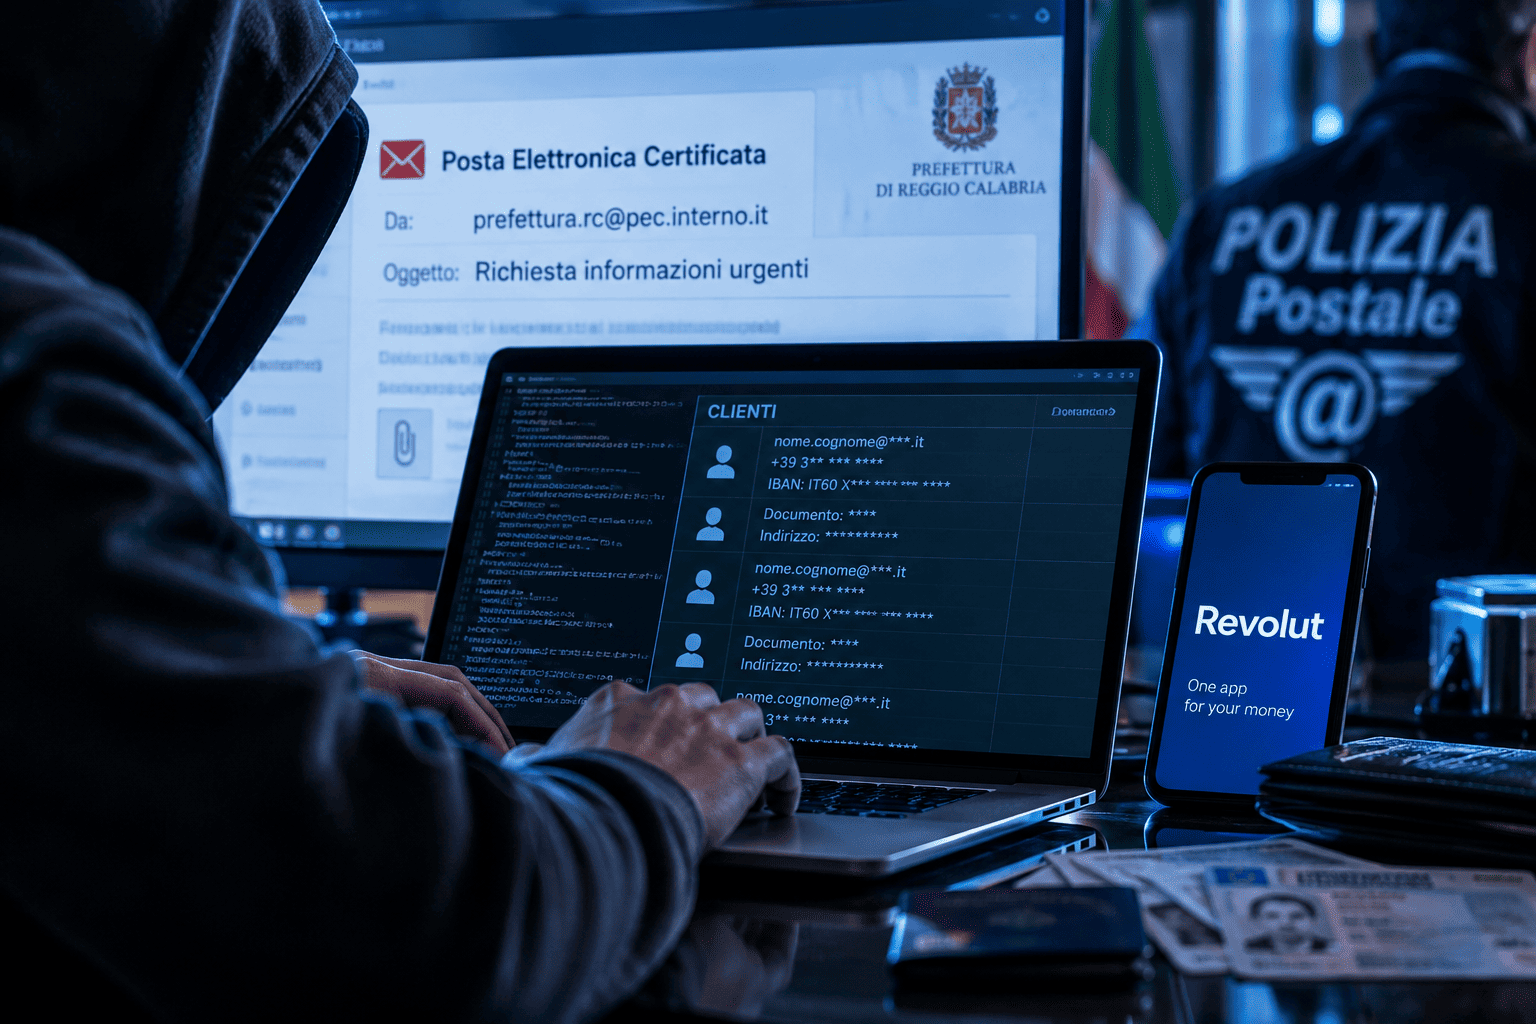
Una sofisticata frode informatica ha messo in difficoltà Revolut, che ha consegnato informazioni riservate di centinaia di clienti a soggetti che si fingevano rappresentanti delle autorità italiane. Gli aggressori hanno sfruttato una vera casella di Posta Elettronica Certificata appartenente alla Prefettura di Reggio Calabria, dopo averne ottenuto il controllo, e l’hanno utilizzata per inviare richieste apparentemente legittime alla società finanziaria.
Il caso presenta caratteristiche particolarmente insidiose perché i criminali non hanno dovuto violare direttamente i sistemi informatici di Revolut. Hanno invece utilizzato un’identità istituzionale autentica per convincere l’azienda che le richieste arrivassero realmente dalle autorità. Secondo le informazioni diffuse sulla vicenda, circa 680 clienti hanno visto finire nelle mani degli aggressori una parte dei propri dati personali e finanziari. Revolut ha successivamente informato le persone coinvolte e ha avviato le procedure previste dopo la scoperta dell’accaduto.
La casella della Prefettura usata dagli hacker
Il punto centrale dell’operazione riguarda una casella PEC collegata alla Prefettura di Reggio Calabria. Gli investigatori stanno cercando di ricostruire come i criminali siano riusciti a impossessarsi dell’account e per quanto tempo abbiano mantenuto il controllo dell’indirizzo. Una volta entrati nella casella, gli aggressori hanno potuto utilizzare un canale di comunicazione istituzionale autentico per rivolgersi a Revolut.
Le comunicazioni presentavano richieste attribuite alle forze dell’ordine e riguardavano informazioni relative ai clienti della piattaforma. La provenienza da un dominio istituzionale italiano ha contribuito a rendere le richieste credibili, soprattutto perché gli operatori finanziari devono collaborare con le autorità quando ricevono richieste legittime nell’ambito di attività investigative.
La frode avrebbe quindi sfruttato un meccanismo basato sulla fiducia. Gli aggressori non si sono limitati a imitare un indirizzo pubblico, ma avrebbero utilizzato direttamente una casella realmente collegata a un’istituzione italiana. Questa circostanza ha permesso ai messaggi di superare alcuni dei normali controlli tecnici legati all’autenticità del dominio.
La dinamica ha reso l’operazione particolarmente difficile da individuare nelle prime fasi. Solo dopo una serie di richieste Revolut ha iniziato a verificare più attentamente la situazione e ha contattato direttamente l’istituzione italiana interessata. A quel punto è emerso che la Prefettura non aveva inviato quelle comunicazioni.
Passaporti, documenti e informazioni bancarie
Le informazioni ottenute dagli aggressori comprendono dati estremamente delicati. Tra gli elementi coinvolti figurano documenti di identità, fotografie utilizzate per la verifica dell’identità, indirizzi e informazioni relative ai rapporti bancari. In alcuni casi risultano coinvolti anche dati collegati agli IBAN, agli estratti conto e alla cronologia delle operazioni effettuate attraverso gli account.
La quantità e la varietà delle informazioni rendono l’incidente particolarmente delicato per i clienti coinvolti. La combinazione di dati anagrafici, documenti identificativi e informazioni finanziarie può infatti offrire ai criminali un quadro molto dettagliato delle vittime e aumentare il rischio di successive frodi, tentativi di impersonificazione e campagne di phishing personalizzate.
Tra le persone coinvolte nella vicenda risultano anche alcuni nomi conosciuti nel settore tecnologico e delle criptovalute, tra cui Mark Karpelès, ex amministratore delegato di Mt. Gox, e il tennista Alexander Shevchenko. La presenza di clienti con patrimoni rilevanti in criptovalute avrebbe attirato l’interesse degli aggressori, secondo le ricostruzioni pubblicate sulla vicenda.
Revolut: nessuna violazione dei propri sistemi
Revolut ha chiarito che l’episodio non coincide con una violazione diretta dei propri sistemi informatici. La società ha spiegato che i criminali hanno utilizzato un canale istituzionale compromesso per presentare richieste fraudolente di informazioni. I sistemi interni di Revolut e i fondi dei clienti non risultano coinvolti nella compromissione.
Un portavoce della società ha descritto l’accaduto come “una sofisticata truffa di impersonificazione esterna, nella quale un soggetto terzo non autorizzato ha utilizzato un indirizzo e-mail appartenente a un dominio legittimo di un’agenzia governativa per presentare richieste fraudolente di informazioni”.
Quando la società ha individuato la frode, ha bloccato l’indirizzo utilizzato dagli aggressori e ha informato l’ente pubblico interessato. Revolut ha inoltre coinvolto le autorità di contrasto, gli organismi competenti per la protezione dei dati e le autorità di vigilanza finanziaria. I clienti interessati hanno ricevuto comunicazioni dirette sull’incidente e indicazioni relative all’assistenza disponibile.
L’indagine della Polizia Postale
Sulla vicenda indaga la Polizia Postale e per la Sicurezza Cibernetica, che deve ora ricostruire l’intera catena dell’attacco. Gli accertamenti riguardano innanzitutto le modalità con cui gli aggressori hanno ottenuto l’accesso alla casella istituzionale e l’eventuale presenza di altre attività condotte attraverso lo stesso account.
Tra le ipotesi di reato considerate dagli investigatori figurano l’accesso abusivo a un sistema informatico e la frode informatica. Gli accertamenti dovranno inoltre chiarire chi abbia organizzato l’operazione, quali soggetti abbiano materialmente utilizzato la casella della Prefettura e quale destinazione abbiano avuto i dati ottenuti da Revolut.
La vicenda mostra quanto sia diventato complesso verificare l’autenticità delle comunicazioni digitali anche quando queste arrivano da canali istituzionali. Un indirizzo ufficiale può infatti essere realmente appartenente a un ente pubblico e, allo stesso tempo, trovarsi sotto il controllo di un criminale. Per questo motivo, la semplice autenticazione tecnica di un dominio non sempre permette di stabilire chi abbia effettivamente inviato una richiesta.
Il caso Revolut evidenzia inoltre il ruolo crescente delle tecniche di manipolazione della fiducia negli attacchi informatici. Invece di cercare una vulnerabilità nei server della società, gli aggressori hanno sfruttato un’identità digitale istituzionale per raggiungere il proprio obiettivo. La sicurezza informatica riguarda quindi anche la verifica dell’identità e dell’autorizzazione di chi richiede dati sensibili, non soltanto la protezione delle infrastrutture tecnologiche.
Le indagini proseguono per definire con precisione la durata dell’operazione, l’origine della compromissione della PEC e l’eventuale coinvolgimento di altri sistemi o account. Nel frattempo, l’attenzione resta concentrata sulla protezione delle persone interessate e sul possibile utilizzo dei dati sottratti. L’incidente rappresenta un nuovo esempio di come una casella istituzionale compromessa possa trasformarsi in uno strumento capace di aggirare i normali meccanismi di controllo e raggiungere direttamente informazioni finanziarie altamente riservate.
A cura di Nora Taylor
Leggi anche: Falsa università a Napoli, sequestrate centinaia di lauree
Seguici su Facebook e Instagram!
